Новая уязвимость Windows была найдена в диспетчере очереди печати.
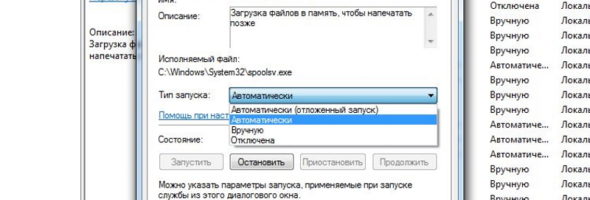
Обнаруженная уязвимость несёт серьёзную опасность, поскольку благодаря ей можно удалённо выполнить код. Данная проблема является третьей по счету, которая связана с системой печати и выявлена в последний месяц. Исключить возможность атак на свой ПК можно только отключив диспетчер очереди печати, поскольку уязвимость еще остаётся без исправлений.
На прошлой неделе компанией Microsoft было подтверждено существование новой уязвимости в диспетчере печати с идентификатором CVE-2021-34481, позволяющей удалённо выполнить код с повышенными привилегиями. По словам из сообщения компании, новая уязвимость Windows, которая позволяет несанкционированно повысить привилегии, появляется, когда службой диспетчера очереди печати Windows некорректно выполняются привилегированные операции с файлами. В результате использования данной уязвимости злоумышленнику становится доступен запуск произвольного кода с системными правами. Благодаря этому у него появляется возможность установки программ, просмотра, изменения и удаления данных, создания новых учетных записей.
По имеющимся на сегодняшний день данным, чтобы воспользоваться данной уязвимостью, злоумышленнику необходимо сначала обеспечить себе доступ к выполнению кода на устройстве атакуемого пользователя. Не исключено, что использование CVE-2021-34481 уже практикуется злоумышленниками. Компании Microsoft о проблеме было сообщено еще в прошлом месяце. Сейчас специалисты корпорации работают на разработкой исправления проблемы. На данный момент о сроках выхода патча для устранения уязвимости, к сожалению, информации нет.